机房能有多智能?数据中心安全事故全解析与安全系统监控服务
引言
在数字经济时代,数据中心是支撑社会运转的“数字心脏”。从金融交易、政务云到人工智能训练,无一不依赖机房内成千上万台服务器的不间断运行。传统机房管理依赖人工巡检、被动响应,安全事故频发。随着物联网、AI与数字孪生技术的成熟,智能机房正在将安全能力从“事后追责”推向“事前预警”。本文将从智能机房的能力边界出发,全面解析数据中心典型安全事故,并深入探讨安全系统监控服务如何构筑主动防御体系。
一、机房能有多智能?从“人力值守”到“自主决策”
智能机房并非简单堆砌传感器,而是通过多源数据融合与AI分析,实现感知、分析、决策、执行的闭环。其智能化通常体现在以下维度:
- 环境智能:温湿度、漏水、粉尘、有害气体传感器每秒上传数据,AI动态调整精密空调与新风系统,避免局部热点与凝露。
- 电力智能:智能PDU与UPS实时监测每路电流、电压、功率因数,预测电池健康度,自动切换冗余回路,防止过载宕机。
- 安防智能:人脸识别门禁、视频行为分析、电子围栏联动,未经授权人员进入即触发告警并锁定区域。
- 运维智能:机器人巡检、AR远程协助、自动化脚本处置,减少人为误操作。
- 消防智能:极早期烟雾探测(VESDA)结合AI图像火焰识别,在明火出现前预警,并联动气体灭火系统。
真正智能的机房,可以做到7×24小时无人值守,并在故障发生前数小时甚至数天给出精准预测。例如,通过分析UPS电池内阻趋势,提前更换劣化电池,避免市电中断时后备电源失效。
二、数据中心安全事故全解析:常见类型与根源
尽管技术不断进步,数据中心仍面临多类安全事故。以下按事故类型逐一解析。
1. 电力中断事故
案例:某云服务商因UPS输出开关故障,导致整个可用区断电,数万业务中断数小时。
根源:
- 单点故障:配电环节未做冗余,或冗余切换失败。
- 电池老化:未定期容量测试,市电断电后UPS续航远低于设计值。
- 人为误操作:维护时误合闸/分闸。
2. 制冷失效与热灾难
案例:某数据中心精密空调群控系统逻辑错误,多台空调同时停机,机房温度10分钟内升至45℃,大量服务器过热保护关机。
根源:
- 气流组织混乱:冷热通道未隔离,局部热点未监测。
- 控制系统脆弱:群控器单点故障或软件Bug。
- 缺乏联动:温度超标后未自动开启备用空调或降载。
3. 火灾事故
案例:某银行机房因老旧的PDU电缆绝缘层破损短路,引燃周边灰尘,极早期烟雾探测未联网,火灾蔓延后才被发现。
根源:
- 电气火灾:线缆老化、过载、接触电阻过大。
- 探测滞后:仅依赖传统烟感,未部署极早期吸气式探测。
- 灭火系统误动/拒动:气体灭火钢瓶压力不足或逻辑错误。
4. 水患与漏水
案例:楼上空调冷凝水管堵塞破裂,水渗入机房地板下,导致线缆短路,业务中断。
根源:
- 防水设计缺陷:机房上方有水管穿越。
- 漏水检测缺失:未在关键区域部署绳式漏水传感器。
- 排水不畅:地漏堵塞未定期检查。
5. 网络安全与物理入侵
案例:攻击者尾随员工进入机房,插入恶意U盘,窃取数据并植入勒索软件。
根源:
- 门禁策略松散:未实现多因素认证与防尾随。
- 视频监控盲区:关键走廊与机柜背面无覆盖。
- 内网隔离不足:物理接入即可访问管理网。
6. 人为误操作与配置错误
案例:运维人员执行变更时,误将核心交换机电源关闭,引发大面积网络中断。
根源:
- 变更管理缺失:无审批、无复核、无回滚方案。
- 培训不足:对冗余架构理解不透彻。
- 缺少操作审计:无法追溯误操作责任人。
三、安全系统监控服务:构建主动防御体系
安全系统监控服务不是简单的“摄像头+ alarm”,而是融合物联网采集、大数据分析、AI预测与专家运营的一体化服务。其核心价值在于将安全事故的“事后灭火”转为“事前拦截”。
1. 统一监控平台:一个界面看见所有风险
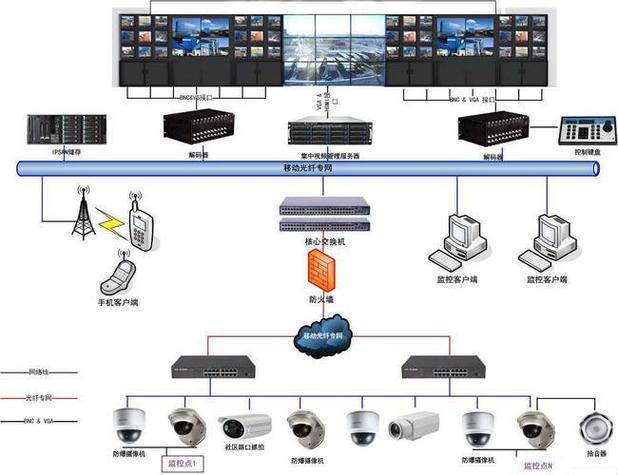
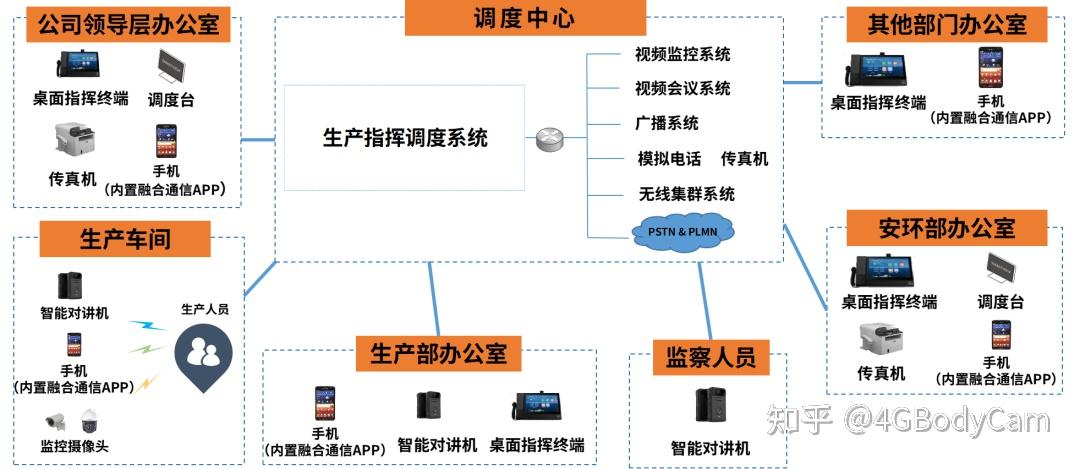
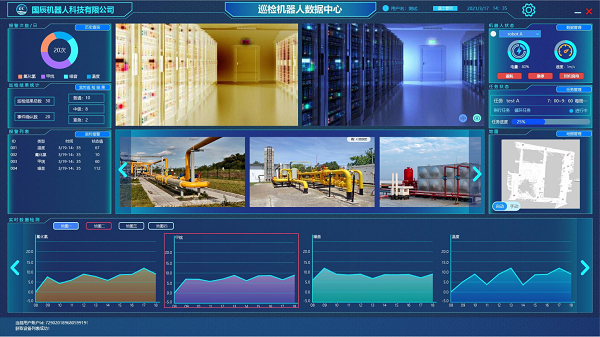
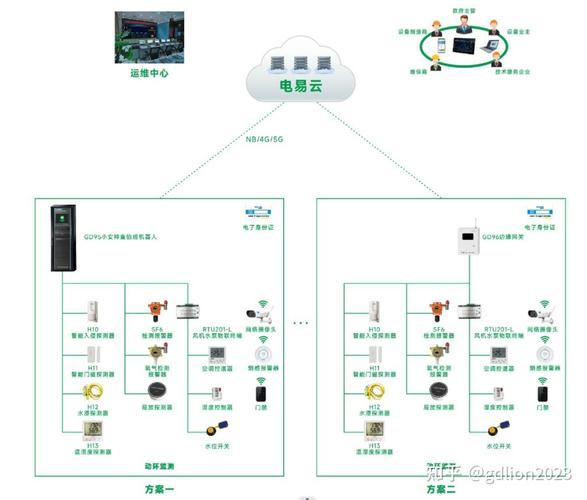
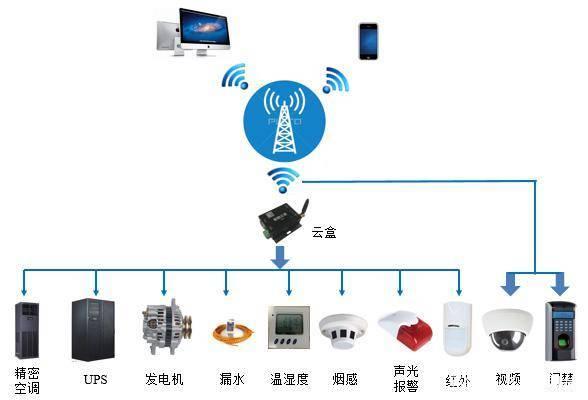
通过Modbus、SNMP、BACnet等协议,将电力、环境、安防、消防子系统数据汇聚到统一DCIM平台。3D可视化呈现机柜级温湿度、电流、门禁状态。一旦某参数偏离基线,自动生成工单并推送至责任人。
2. AI预测性维护
以电力为例:模型学习UPS历史充放电曲线、电池内阻、温度数据,提前30天预测电池失效概率。以制冷为例:结合IT负载预测与室外气象,动态优化空调运行参数,避免过热同时节能。
3. 智能告警与根因分析
传统监控产生海量告警,运维人员被淹没。智能服务采用告警收敛与因果推断,例如:同时出现“A路市电失压”和“UPS转电池”告警,平台判定为单一电力事件,只派发一张工单,并自动关联历史相似事件的处理方案。
4. 安防联动与物理安全
- 视频智能分析:检测人员倒地、打架、攀爬、遗留物,自动跟踪可疑人员轨迹。
- 门禁联动: fire alarm触发时,自动释放所有逃生门;非法闯入时,锁定区域并通知安保。
- 机器人巡检:夜间自动巡逻,利用热成像发现异常发热点与人员滞留。
5. 安全运营中心(SOC)服务
对于缺乏专职运维团队的企业,可将监控服务外包给专业SOC。SOC提供7×24小时值守,按照SLA响应告警,定期输出安全报告,并协助 compliance审计。服务内容包括:
- 实时监控与预警
- 远程处置(如重启设备、切换冗余)
- 现场工程师派遣
- 应急演练与预案优化
6. 数字孪生与仿真演练
利用数字孪生技术,在虚拟空间中模拟市电中断、空调故障、火灾蔓延等场景,预演应急预案的有效性。操作人员可在虚拟环境中练习切换操作,避免真实环境中出错。
四、最佳实践与未来展望
要真正实现智能机房安全,建议采取以下措施:
- 冗余设计:电力、制冷、网络均采用2N或N+1架构,消除单点故障。
- 分层监控:设备级、机柜级、房间级、园区级传感器全覆盖。
- AI+专家结合:算法提供预测,专家负责决策与处置。
- 定期演练:每季度开展故障切换与消防演练,验证预案有效性。
- 安全文化:严格变更管理,推行“双人操作、三人复核”。
随着5G、边缘计算与AI大模型的发展,机房将走向自治运维:AI Agent自主诊断故障、调度资源、修复配置,而人类只需设定策略与监督。
##
机房可以非常智能,但智能不是目的,安全才是。数据中心安全事故往往源于微小疏忽——一根老化的线缆、一次未审批的变更、一个失效的传感器。通过部署安全系统监控服务,构建“感知-分析-决策-执行”闭环,我们能够将绝大多数事故消灭在萌芽状态。主动防御不是成本,而是数字时代最重要的业务连续性保险。
如若转载,请注明出处:http://www.jahlkj.com/product/30.html
更新时间:2026-10-05 23:51:35